Artículo
NIA 240 (revisada) y el reto del fraude: implicaciones para la auditoría en México
D. Auditoría
L.C.P.C. José David Méndez González
Presentación
La Norma Internacional de Auditoría (NIA) 240 (revisada), Responsabilidades del auditor en la auditoría de estados financieros con respecto al fraude, marca una evolución relevante en la forma en que el auditor identifica, evalúa, responde y documenta los riesgos de fraude. Este artículo resume sus principales cambios frente a la NIA 240 vigente y plantea sus implicaciones prácticas para el ejercicio profesional en México.
La reforma no debe leerse como un cambio meramente formal. Su intención es elevar la calidad del juicio profesional, fortalecer el escepticismo del auditor y mejorar la trazabilidad de las conclusiones cuando existen riesgos, indicios o hechos relacionados con fraude.
Para el gremio de la auditoría, el mensaje central es claro: la detección del fraude no convierte al auditor en investigador legal, pero sí exige una respuesta más disciplinada, crítica y documentada ante los riesgos de incorrección material debida a fraude.
1. Introducción
La NIA 240 (revisada) fue publicada por el Consejo de Normas Internacionales de Auditoría y Aseguramiento (IAASB por sus siglas en inglés) en julio de 2025. Será aplicable a las auditorías de estados financieros correspondientes a periodos iniciados a partir del 15 de diciembre de 2026.
Su revisión persigue objetivos que inciden directamente en la calidad de la auditoría:
- Claridad. Precisar las responsabilidades del auditor frente al fraude y reducir interpretaciones ambiguas.
- Respuesta. Fortalecer la identificación, evaluación y tratamiento de los riesgos de incorrección material debida a fraude.
- Escepticismo. Reforzar una actitud crítica durante todo el encargo, particularmente ante evidencia contradictoria o sesgo de la administración.
- Transparencia. Mejorar la comunicación con la administración, los responsables del gobierno de la entidad y, cuando corresponda, con los usuarios del informe de auditoría.
2. Desarrollo
Desde una perspectiva técnica, la revisión más importante se observa en la forma en que la norma enlaza la evaluación de riesgos de fraude con la NIA 315 (revisada 2019). Esta integración ayuda a que el auditor no trate el fraude como un procedimiento aislado, sino como una consideración transversal del encargo.
La norma también ordena con mayor claridad las responsabilidades del auditor, la administración y los responsables del gobierno de la entidad. Reafirma que la prevención y detección del fraude corresponden principalmente a la administración y al gobierno corporativo; sin embargo, exige que el auditor planee y ejecute la auditoría para obtener seguridad razonable de que los estados financieros están libres de incorrección material debida a fraude.
Otro ajuste relevante es la forma en que se presentan las limitaciones inherentes de la auditoría. La NIA 240 (revisada) reconoce que el fraude puede ser difícil de detectar, especialmente cuando existe colusión o encubrimiento sofisticado, pero subraya que esas limitaciones no justifican aceptar evidencia que no sea persuasiva.
En la práctica, ello obliga al auditor a mantener una respuesta proporcional al riesgo: ni asumir que todo indicio confirma fraude, ni descartar señales relevantes solo por la confianza previa en la administración.
El escepticismo profesional adquiere un peso editorial y técnico mayor. La norma permite aceptar registros y documentos como auténticos cuando no existan razones para dudar de ellos. No obstante, cuando surjan condiciones que cuestionen su autenticidad o sugieran modificaciones no reveladas, el auditor debe profundizar sus investigaciones.
- Neutralidad y sesgo. Los procedimientos deben diseñarse y ejecutarse sin inclinarse únicamente hacia evidencia que confirme las aseveraciones de la administración; también deben considerar evidencia que pudiera contradecirlas.
- Autenticidad documental. Ante señales de alteración, inconsistencia o falta de autenticidad, el auditor debe realizar investigaciones adicionales y evaluar sus implicaciones en el encargo.
En términos prácticos, la norma eleva la expectativa sobre la calidad del juicio profesional. El auditor debe demostrar que sus conclusiones descansan en evidencia suficiente, adecuada y persuasiva, no en una confianza acrítica en la administración.
La norma también incorpora requerimientos cualitativos más visibles, como el entendimiento del programa de denuncias de la entidad, cuando exista, y la evaluación de cómo la administración y los responsables del gobierno atienden esas denuncias. En reconocimiento de ingresos, se conserva la presunción de riesgo de fraude, pero su refutación demanda una justificación más clara y documentada.
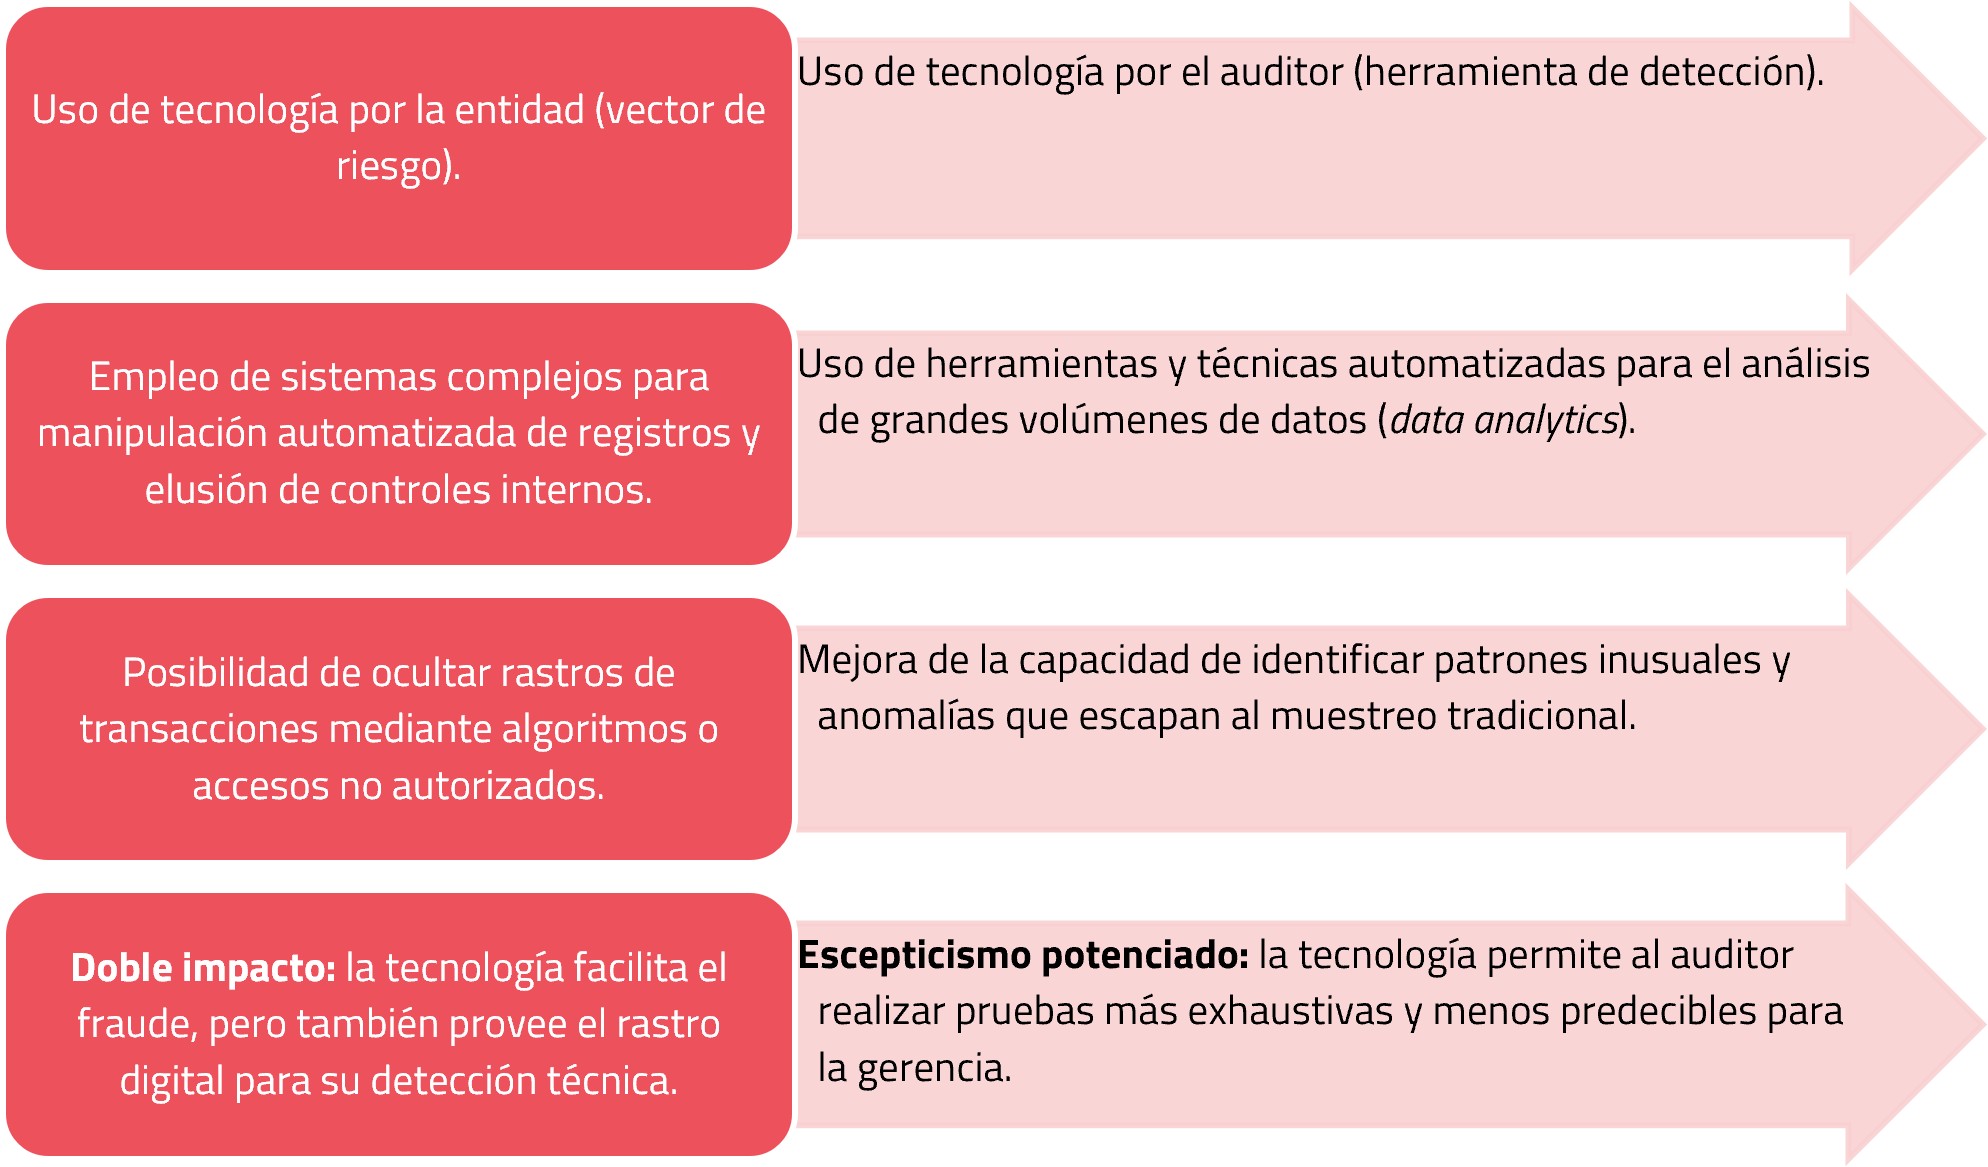
En materia tecnológica, la NIA 240 (revisada) adopta una visión equilibrada: la tecnología puede abrir nuevas oportunidades de fraude, pero también permite al auditor utilizar herramientas y técnicas automatizadas para identificar patrones, anomalías y relaciones inusuales.
Para entidades cotizadas, la revisión fortalece además la conexión con la NIA 701. Las cuestiones relacionadas con fraude que requieran atención significativa pueden convertirse en cuestiones clave de auditoría, siempre que cumplan los criterios establecidos por dicha norma.
Esta comunicación no debe verse como una defensa jurídica anticipada ni como una garantía frente a litigios. Su propósito es aportar transparencia sobre por qué una cuestión fue significativa y cómo fue abordada durante el encargo.
El siguiente cuadro resume los cambios más relevantes entre la NIA 240 vigente y la NIA 240 (revisada), con énfasis en su impacto práctico para el auditor.
| Sección | NIA 240 anterior (párrafos) | NIA 240 revisada (párrafos) | Evidencia del cambio | Comentarios |
|---|---|---|---|---|
| Responsabilidades del auditor, la administración y los responsables del gobierno | 4-9 | 2-3 | La versión revisada reorganiza y clarifica las responsabilidades, distinguiendo con mayor precisión las funciones del auditor y las de la administración y el gobierno de la entidad. | Mayor claridad de roles y mejor alineación con el objetivo de seguridad razonable frente al fraude. |
| Escepticismo profesional | 13-15 | 19-22; A27-A37 | Se refuerza la necesidad de permanecer alerta durante toda la auditoría ante factores de riesgo, evidencia contradictoria o dudas sobre la autenticidad documental. | Mayor exigencia de juicio crítico, investigación de inconsistencias y documentación de conclusiones. |
| Discusión entre el equipo del encargo | 16 | 29; A53-A59 | La discusión se amplía para incluir cultura, integridad, factores de riesgo, reconocimiento de ingresos y elusión de controles por la administración. | La conversación del equipo se vuelve más estructurada y más vinculada con la planificación de respuestas. |
| Procedimientos de evaluación del riesgo y actividades relacionadas | 17-25 | 26-38; A49-A112 | La versión revisada incorpora fuentes de información más amplias, revisión retrospectiva de estimaciones y un entendimiento más profundo del sistema de control interno. | Mayor integración con la NIA 315 (Revisada 2019) y con la NIA 540 (Revisada). |
| Entendimiento de la entidad, su entorno y el sistema de control interno | 18-25 | 31-37; A61-A109 | Se desarrollan requerimientos específicos sobre cultura, programa de denuncias, proceso de evaluación de riesgos, monitoreo, sistema de información, tecnología y actividades de control. | El auditor debe comprender mejor cómo la entidad previene, detecta y responde al fraude. |
| Evaluación de factores de riesgo de fraude | 25; A24-A28; Anexo 1 | 38; A110-A112; Anexo 1 | La versión revisada amplía ejemplos y fortalece la evaluación de incentivos, presiones, oportunidades y racionalizaciones. | Se refuerza el juicio profesional para determinar si los factores identificados generan riesgos de incorrección material debida a fraude. |
| Identificación y evaluación de riesgos de incorrección material debida a fraude | 26-28 | 39-41; A113-A125 | Se aclara la identificación de riesgos a nivel de estados financieros y de aseveraciones, así como el tratamiento de los riesgos de fraude como riesgos significativos. | Mayor claridad sobre la presunción de fraude en ingresos y sobre la elusión de controles por la administración. |
| Respuestas a los riesgos evaluados de incorrección material debida a fraude | 29-34 | 42-53; A126-A155; Anexo 2 | Se enfatiza el diseño no sesgado de procedimientos, la imprevisibilidad, el uso de evidencia más persuasiva y las respuestas frente a riesgos específicos. | La auditoría demanda respuestas más focalizadas, oportunas y documentadas. |
| Elusión de controles por la administración | 32-34 | 40; 47-52; A117-A118; A136-A153; Anexo 4 | Se fortalece el tratamiento de asientos de diario, integridad de poblaciones, estimaciones contables y transacciones inusuales. | El riesgo de elusión se mantiene como riesgo relevante en todas las auditorías y requiere procedimientos específicos. |
| Evaluación general de la evidencia de auditoría | 35-38 | 54; A154-A155 | La versión revisada incorpora una evaluación general de si las valoraciones de riesgo siguen siendo apropiadas y si la evidencia obtenida es suficiente y adecuada. | Se refuerza la revisión final del encargo antes de concluir. |
| Fraude o indicio de fraude | 36-38 | 55-58; A156-A172 | Se establecen procedimientos más claros cuando el auditor identifica fraude o indicio de fraude, incluyendo la evaluación de procesos de investigación y acciones correctivas. | Mayor disciplina en la respuesta ante indicios y en la consideración de efectos cualitativos y cuantitativos. |
| Imposibilidad de continuar con el encargo | 39 | 59; A173-A176 | Se conserva el enfoque de circunstancias excepcionales, con mayor conexión con las responsabilidades legales y éticas, así como con la posible abstención de opinión cuando no sea posible renunciar. | Mayor orientación para situaciones críticas que afectan la continuidad del encargo. |
| Manifestaciones escritas | 40 | 63; A193-A194 | Se actualiza el contenido de las manifestaciones para incluir responsabilidades sobre control interno, revelación de fraudes, indicios y denuncias. | Mayor robustez probatoria, aunque las manifestaciones no sustituyen evidencia suficiente y adecuada. |
| Comunicaciones con la administración y los responsables del gobierno | 41-43 | 25; 64-66; A44-A48; A195-A200 | La comunicación se plantea como continua durante el encargo y se precisa el tratamiento de fraudes o indicios, incluyendo asuntos claramente intrascendentes. | Mayor oportunidad y claridad en las comunicaciones, especialmente cuando la administración pudiera estar implicada. |
| Comunicación a autoridades fuera de la entidad | 44 | 67; A201-A205 | Se aclara el análisis de las obligaciones legales, regulatorias o éticas de informar a una autoridad apropiada fuera de la entidad. | La decisión exige juicio profesional y, en muchos casos, consulta legal o interna. |
| Documentación | 45-48 | 68; A206 | La documentación se amplía para cubrir entendimiento, riesgos, juicios significativos, procedimientos, conclusiones y comunicaciones relacionadas con fraude o indicio de fraude. | Mayor trazabilidad del trabajo efectuado y de los juicios profesionales relevantes. |
| Anexos | Anexos 1-3 | Anexos 1-5 | Se amplían los anexos y se incorporan ejemplos adicionales, consideraciones sobre asientos de diario y referencias a otras NIA relacionadas. | La norma ofrece más material práctico para orientar la aplicación en distintos entornos. |
3. Conclusiones
La NIA 240 (revisada) confirma que el fraude debe abordarse como una consideración transversal de la auditoría, no como un tema periférico o limitado a ciertos procedimientos.
Para la práctica profesional en México, el cambio puede sintetizarse en cinco mensajes.
Primero, el auditor debe distinguir con precisión entre fraude y error. El fraude implica intención y engaño; sin embargo, el auditor no determina jurídicamente si se cometió un delito.
Segundo, los dos tipos de fraude relevantes para el auditor —información financiera fraudulenta y apropiación indebida de activos— se mantienen, pero ahora se analizan con mayor atención a terceros, tecnología, denuncias, controles antifraude e implicaciones regulatorias.
Tercero, el triángulo del fraude conserva utilidad práctica para identificar factores de riesgo:
- Oportunidad. Suele surgir de deficiencias en el entorno de control, falta de segregación de funciones, controles tecnológicos débiles o activos particularmente susceptibles de apropiación indebida.
- Incentivo o presión. Puede originarse en metas financieras agresivas, presiones de mercado, restricciones de financiamiento, compensaciones ligadas al desempeño o circunstancias personales de quienes tienen acceso a activos o registros.
- Racionalización. Consiste en la justificación interna que permite al defraudador considerar aceptable su conducta. En fraudes cometidos por terceros, el auditor puede tener menor visibilidad sobre presiones o racionalizaciones, por lo que debe prestar especial atención a las oportunidades y a los controles existentes.
Cuarto, las indagaciones deben ser más amplias y mejor contrastadas:
- Con la administración. Para comprender cómo identifica y evalúa los riesgos de fraude, qué controles ha diseñado y si conoce fraudes, indicios o denuncias.
- Con escepticismo. Las respuestas de la administración deben evaluarse críticamente y corroborarse cuando sea necesario, especialmente por su capacidad de eludir controles.
- Con otros actores. Responsables del gobierno, auditoría interna, personal operativo, asesores legales, responsables de ética o cumplimiento y encargados de denuncias pueden aportar información clave.
Quinto, la discusión del equipo del encargo cobra mayor relevancia. El socio del encargo y los miembros clave del equipo deben discutir cómo y dónde los estados financieros podrían ser susceptibles a incorrecciones materiales debidas a fraude. Esta discusión debe considerar cultura organizacional, integridad de la administración, reconocimiento de ingresos, elusión de controles, factores de riesgo y cualquier fraude o indicio identificado.
Riesgos significativos y respuestas del auditor
La elusión de controles por la administración sigue siendo un riesgo presente en todas las auditorías y requiere procedimientos específicos sobre asientos de diario, estimaciones contables y transacciones inusuales.
El reconocimiento de ingresos conserva la presunción de riesgo de fraude. Refutarla exige circunstancias limitadas, análisis claro y documentación suficiente.
Los riesgos de incorrección material debida a fraude deben tratarse como riesgos significativos y responderse con procedimientos diseñados para obtener evidencia más persuasiva.
Señales de alerta que no deben pasar inadvertidas
Durante la planeación y ejecución, el auditor debe prestar especial atención a circunstancias como las siguientes:
- Cambios en el marco de información financiera aplicable, en políticas contables o en estimaciones que no estén suficientemente explicados por nuevas circunstancias.
- Deficiencias de control relevantes para la prevención o detección del fraude, incluidas fallas en segregación de funciones, controles de acceso, programas de denuncia o monitoreo de controles antifraude.
- Asientos de diario o ajustes con características inusuales, realizados al cierre o después del cierre, con poca explicación, por usuarios inusuales o sobre cuentas poco utilizadas. La versión revisada enfatiza obtener evidencia sobre la integridad de la población antes de seleccionar partidas para prueba.
- Transacciones significativas con partes relacionadas, fuera del curso normal de los negocios o carentes de una razón de negocio clara.
- Relaciones inusuales o inesperadas identificadas mediante procedimientos analíticos, especialmente aquellas relacionadas con ingresos, márgenes, devoluciones, flujos de efectivo o ajustes de cierre.
- Finalmente, antes de concluir, el auditor debe evaluar si las valoraciones de riesgo siguen siendo apropiadas y si la evidencia obtenida es suficiente y adecuada frente a los riesgos de fraude identificados.
Documentar y comunicar: el cierre del círculo
La documentación debe permitir reconstruir el razonamiento del auditor: entendimiento obtenido, riesgos identificados y evaluados, procedimientos aplicados, juicios significativos y conclusiones. Las manifestaciones escritas son necesarias, pero no sustituyen evidencia suficiente y adecuada. Deben leerse junto con el resto de la evidencia obtenida.
Cuando se identifique fraude o indicio de fraude, la comunicación debe realizarse oportunamente al nivel adecuado de la administración y, cuando corresponda, a los responsables del gobierno de la entidad.
Además, la proporcionalidad sigue siendo relevante: los asuntos claramente intrascendentes pueden tratarse de forma diferenciada, pero siempre con juicio profesional y documentación suficiente.
En suma, la NIA 240 (revisada) no redefine el papel del auditor como investigador de fraude, pero sí eleva el estándar de atención profesional esperado. Para el auditor mexicano, su adopción debe verse como una oportunidad para fortalecer la planeación, el escepticismo profesional, el uso de tecnología, la comunicación con los órganos de gobierno y la documentación del juicio profesional.
4. Referencias
- Instituto Mexicano de Contadores Públicos, 2026, Normas de auditoría, para atestiguar, revisión y otros servicios relacionados (NIA 240 vigente), 18 de agosto de 2026, de IMCP: https://imcp.org.mx/
- International Auditing and Assurance Standards Board, 2025a, Conforming and Consequential Amendments Arising from ISA 240 (Revised), 18 de agosto de 2026, de IAASB: https://www.iaasb.org/
- International Auditing and Assurance Standards Board, 2025b, Norma Internacional de Auditoría 240 (revisada), Responsabilidades del auditor en la auditoría de estados financieros con respecto al fraude, 18 de agosto de 2026, de IAASB: https://www.iaasb.org/
